この記事の要点
- SPF・DKIM・DMARCは、送信元が本物かを受信側が確かめるための3つの仕組みです。
- 設定の順番は「送信元の洗い出し → SPF → DKIM → DMARC(監視のみ)→ 段階的に強化」が安全です。
- いきなり厳しい設定にすると、正規のメールまで届かなくなることがあります。
- DNSの変更は、確認しながら少しずつ進めるのがコツです。
SPF・DKIM・DMARCは、メールが名乗っている送信元から本当に送られたものかを、受信側が確認するための仕組みです。設定の順番は、まず送信元を洗い出し、SPF、DKIM、DMARCの順に進めます。DMARCは最初は「監視のみ」で始め、状況を見ながら段階的に厳しくするのが安全です。
SPF・DKIM・DMARCとは何ですか?
3つとも、メールの「なりすまし」を見破るための認証技術で、設定はドメインのDNSに書き込みます。
- SPF(Sender Policy Framework)とは、そのドメインのメールを送ってよいサーバーのIPアドレスを、あらかじめ公開しておく仕組みです。
- DKIM(DomainKeys Identified Mail)とは、送信時にメールへ電子署名を付け、受信側が改ざんされていないかを確かめる仕組みです。
- DMARC(Domain-based Message Authentication, Reporting and Conformance)とは、SPFとDKIMの結果を踏まえ、認証に失敗したメールをどう扱うかを送信者が宣言し、結果の報告も受け取る仕組みです。
| 仕組み | 確認すること | 設定場所 |
|---|---|---|
| SPF | 送信サーバーが許可されているか | DNSのTXTレコード |
| DKIM | 署名が正しく、内容が改ざんされていないか | DNSのTXTレコード+送信側の署名設定 |
| DMARC | 認証結果とドメインが一致しているか。失敗時の扱い | DNSのTXTレコード(_dmarc) |
設定を始める前に何を準備しますか?
最初にやるのは、自社ドメインでメールを送っている場所をすべて洗い出すことです。
意外に見落とされるのは、会社のメールサーバー以外の送信元です。たとえば次のようなものがあります。
- 社内で使っているメールサービス(Google WorkspaceやMicrosoft 365など)
- ウェブサイトの問い合わせフォームの自動返信
- メルマガ配信サービス
- 請求書や予約システムなど、外部サービスからの通知メール
この一覧が漏れていると、後でDMARCを厳しくしたときに、正規のメールが拒否されてしまいます。
どの順番で設定すればよいですか?
安全な順番は、SPF、DKIM、DMARC(監視のみ)、そして段階的な強化です。
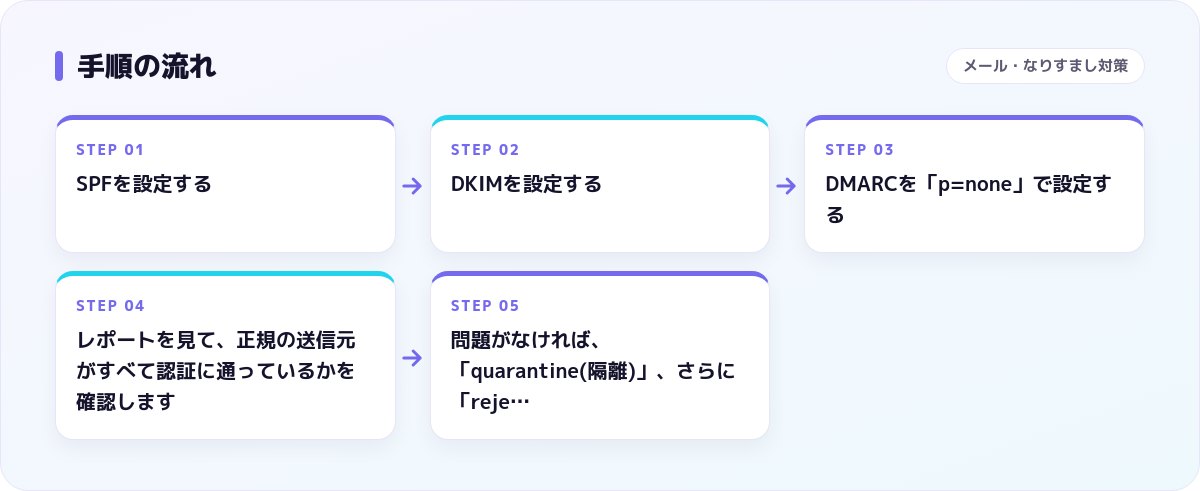
- SPFを設定する。洗い出した送信元をすべて含めたTXTレコードを1本だけ作ります。SPFのレコードは1ドメインにつき1本が原則で、複数あると正しく動きません。
- DKIMを設定する。メールサービス側で署名用の鍵を発行し、公開鍵をDNSに登録します。鍵の長さは2048ビットが一般的に推奨されています。
- DMARCを「p=none」で設定する。何も拒否せず、レポートだけ受け取る状態です。
- レポートを見て、正規の送信元がすべて認証に通っているかを確認します。
- 問題がなければ、「quarantine(隔離)」、さらに「reject(拒否)」へ段階的に引き上げます。
設定でつまずきやすい点は何ですか?
つまずきの多くは、SPFの書き方とDNSの反映待ちです。
SPFの参照回数の上限
SPFは、includeなどでDNSを参照する回数に上限(10回)があります。外部サービスを増やしすぎると上限を超え、認証が失敗します。使っていないサービスは整理しましょう。
DKIMの署名が付いていない
DNSに公開鍵を登録しても、送信側で署名を有効にしていなければ意味がありません。実際に届いたメールのヘッダで、署名の結果がpassになっているかを確認します。
DNSの反映待ち
DNSの変更は、TTL(キャッシュの保持時間)の分だけ反映に時間がかかります。変更前にTTLを短くしておくと、やり直しが楽になります。
設定後は何を確認し続けますか?
設定して終わりではなく、送信元が増えたり変わったりするたびに見直す必要があります。新しいサービスを導入したら、SPFとDKIMにその送信元を追加します。DMARCのレポートで、認証に失敗している送信が増えていないかも定期的に見ておくと安心です。
スタイルチューンができること
スタイルチューンは、ウェブサイトとサーバーの保守の一部として、メールの到達率を高める設定をお手伝いしています。観光業のお客さまなど複数の中小企業さまで、SPF・DKIM・DMARCの設定、送信元アドレスを実在するドメインにそろえる整理、Message-IDの付与などを行ってきました。DNSはRoute53などで管理し、TTLを調整しながら、本番のメールを止めない順序で変更します。物流会社さまでは、なりすましメール対策も安全対策の一つとして進めています。詳しくはサービス紹介をご覧ください。
送信元の洗い出しから、DNSの設定、レポートの確認まで、状況に合わせて進め方をご提案します。まずはお問い合わせフォームからご相談ください。